
Die beiden sehen ähnlich aus und bedeuten etwas völlig anderes. Wer den Unterschied kennt, spart sich viel Fehlersuche.
401 Unauthorized
Der Key wurde nicht akzeptiert. Die Anfrage hat nie eine Berechtigungsprüfung erreicht.
- Der Key wurde beim Kopieren abgeschnitten. Keys beginnen mit
ag_live_und werden bei der Erstellung einmal angezeigt. - Der Key wurde widerrufen. Der Widerruf gilt sofort, schon die nächste Anfrage scheitert.
- Es wurde gar kein Key gesendet. Prüfe, dass der Header genau
Authorization: Bearer <key>lautet. - Ein alter Key steckt noch in der Umgebung.
ARGORANT_API_KEYhat Vorrang vor allem, wasargorant logingespeichert hat.
Lösung: Erstelle unter Profil, API-Schlüssel einen neuen Key und bestätige mit npx argorant whoami. Die CLI endet bei 401 mit Code 2.
403 Forbidden
Der Key ist gültig, hat aber nicht den Scope für das, was du angefragt hast. Das ist Absicht: Keys lassen sich ohne Scopes zum Ausgeben erstellen, damit ein Recherche-Agent physisch nicht freischalten oder exportieren kann.
- Prüf die Liste der Scopes, die
GET /api/mcp/accountzurückgibt. - Wenn ein Agent nur lesen soll, ist ein 403 beim Freischalten das System, das richtig funktioniert. Erweitere nicht den Key, sondern grenze den Agenten ein.
- Kampagnenbefehle sind eine eigene Schnittstelle, die einen Key auf Operator-Ebene braucht. Ein normaler Kunden-Key bekommt dort 401 oder 403, und das ist so gewollt.
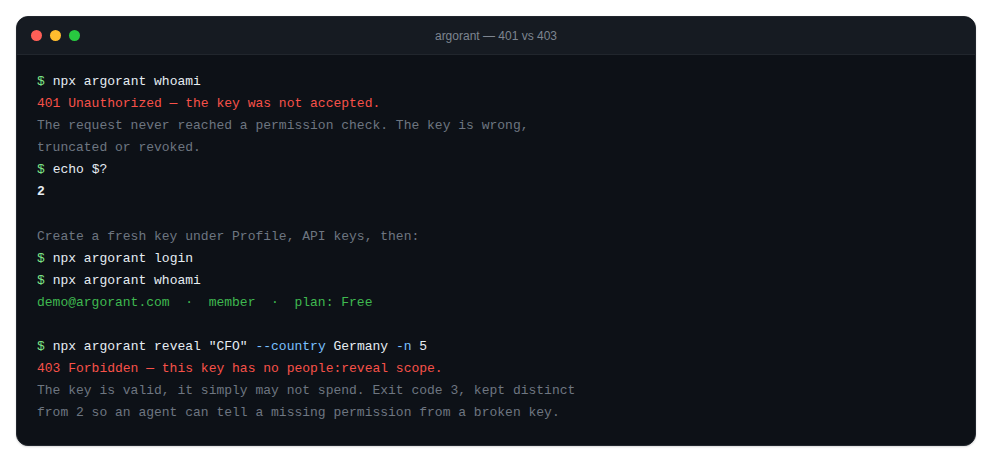
Die CLI endet bei 403 mit Code 3. Ein Agent kann also eine fehlende Berechtigung von kaputten Zugangsdaten unterscheiden, ohne Text zu parsen.